從車輛到決策的一條證據鏈
每個環節都能在產品中點開查證;數字取自本次建置的實際資料。
資料離車前就簽章並以後量子密碼加密;TDX 提供同時同地的車流基準,AI 判斷偏離車流的風險行為,Merkle Proof 讓判斷所用的資料可以逐層驗證。
結合 OBD-II 與 TDX 的可解釋駕駛風險預測與可信鑑識平台:以情境感知 AI 辨識風險,以可驗證的證據鏈支撐高信任決策。
每個環節都能在產品中點開查證;數字取自本次建置的實際資料。
資料離車前就簽章並以後量子密碼加密;TDX 提供同時同地的車流基準,AI 判斷偏離車流的風險行為,Merkle Proof 讓判斷所用的資料可以逐層驗證。
三組公開統計說明問題的規模;每個數字都附上來源與日期。
現有車載系統分別回答「車怎麼開」「路況如何」「資料有沒有被改」,卻沒有把三者接在同一個事件上。
只看車速或固定門檻,分不出「比周邊車流快很多」和「大家都開這麼快」。研究回顧指出,車速明顯高於周邊車流的車輛事故率較高(Aarts & van Schagen, 2006)。
設計決策用 TDX 同時同地的實測車流當判斷基準,看相對車流的偏離,而不只看車速;再用反事實實驗檢查模型是否真的使用情境。
單一 Risk Score 若沒有因子、版本與限制,車隊、保險與鑑識單位都難以採用。
設計決策每筆事件附風險上升與下降因子、模型分數強度與版本;模型頁公開 5 種方法比較與 95% 區間。
分析結果與原始資料分離,事後無法證明 AI 使用的資料與封存時一致。
設計決策黑盒子在資料離車前簽章並以後量子密碼加密,伺服器驗簽才入庫;之後每筆紀錄建立 SHA-256 leaf,彙整為每日 Merkle Root 並錨定上鏈,事件可逐層驗證到區塊收據。
兩組真實資料各回答一個問題:實車 OBD 能不能接上官方 TDX,以及模型方法能不能推廣到沒看過的駕駛。
每一項評分都對應到可操作的產品頁面。
已實測的成果與刻意不宣稱的範圍分開列出。
常見問題的簡短回答;按「查看依據」直接跳到可以當場展示的頁面。
原規劃的實車補收改為外部真實資料驗證;實車蒐集移到決賽後的場域試辦。標記為今天的位置。
同樣約 70 km/h,在國道與市區道路的風險並不相同。每個分數都由部署中的模型實際計算:保留行程的 OBD 行為,只替換道路情境。
價值不在於多一個分數,而是讓高風險判斷可以被排序、被理解、被追溯,並轉成可執行的管理行動。
同一份事件資料依角色轉譯成營運、核保、鑑識與駕駛改善的決策。
來自競賽合成資料與既有驗證報告,用於證明流程可行,不代表正式車隊效益。
以可調整的假設估算查核工時與成本;請以試辦場域實測值替換。
由上往下以官方登記車輛數為上限,由下往上以可簽約的車隊數估三年目標;訂閱價格與上方試算同步。
每台車每月的成本與毛利;裝置、網路與雲端費用請以報價替換。
用實車重放量到的封包大小與驗證時間推算;調整行駛時數、取樣頻率與封包方式,看每台車每月要多少流量。
先以車隊場域試辦驗證,再擴展為訂閱與 API 收入。
風險排序、Critical 事件、30/60 日趨勢與駕駛改善建議。
情境校正後的長期 Risk Profile 與事件證據,支援核保與理賠人工審查。
Merkle Proof、Daily Root 與鏈上收據的獨立驗證,供鑑識與爭議處理使用。
資料不出場域的企業內部署,保留相同 API 與證據格式。
每一步都有進入條件與驗收 KPI。
每一項都對應已量測的 PoC 訊號或試辦時要量測的 KPI;不預估尚未量測的減碳或減少事故數。
模型版本、風險因子與使用限制公開;分析使用的資料可逐層驗證到每日 Merkle Root 與鏈上收據。
同一組 OBD 訊號可延伸到急加速、高轉速與怠速時間,作為節能駕駛輔導的依據。
能力比較以解決方案類別為準;下方列出公開報導的台灣先例。
| 能力 | 常見做法 | DriveTrust AI | 目前狀態 |
|---|---|---|---|
| 風險判斷 | 固定門檻:超速、急加速、急煞車次數 | OBD 行為 × TDX 道路情境的機器學習模型 | PoC 已實作 |
| 情境理解 | 多半只比對速限,未考慮周邊車流與壅塞 | 限速、周邊車流速度、壅塞與歷史車速差值 | PoC 已實作REAL TDX 模型比較待試辦 |
| 可解釋性 | 規則命中次數或單一分數 | 事件層級的風險上升/下降因子與方法標示 | PoC 已實作 |
| 資料擷取安全 | 多以 TLS 保護傳輸,資料在伺服器解開後才開始保存與保護 | 黑盒子離車前簽章(可驗證來源)並以後量子密碼加密;伺服器驗簽成功才入庫,重送與冒名會被拒收 | 2024 實車已執行v2 參考實作已驗證 |
| 證據完整性 | 資料存在資料庫或雲端,缺少可驗證承諾 | SHA-256 leaf → 每日 Merkle Root → 鏈上錨定與讀回;外部 RFC 3161 時間戳讓第三方驗證 | 本地鏈已驗證外部時間戳待執行 |
| 多角色決策 | 單一使用者的儀表板 | 車隊、保險、鑑識、車主共用同一事件鏈 | PoC 已實作 |
| 硬體與隱私 | 聯網行車紀錄器或手機 App,常需車內攝影機 | 只用 OBD 與 GPS;大型車整合既有行車紀錄器 | 設計已定 |
Risk Score 為情境風險代理標籤的模型評分。2026/08–09 為展示情境日期,含尚未發生日期;不代表未來事故機率或預知實際車況。
每日 Risk Score、7 日移動平均與風險等級區間
目前十台車的風險等級
依最新風險排序,最多顯示五台
| 車輛 | Risk Score | 30 日變化 | Critical | 主要因子 |
|---|---|---|---|---|
直接進入 AI、TDX 與 Evidence 調查
每日 Merkle Root 與 Blockchain Anchor 摘要
同一測試分組的模型比較、區間估計與失效檢查
正在讀取可重現的驗證報告…
外部真實資料驗證與台灣 REAL TDX 實驗分開呈現
搜尋、篩選並比較十台車輛的長期 Risk Score 與事件頻率。
10 vehicles · Aug–Sep 2026
依車輛、日期與風險條件調查 OBD、AI、TDX 與 Evidence。
公開目錄事件依日期與風險等級堆疊;點選日期即可篩選。
比較長期趨勢、風險分布與道路情境偏離。
Daily Risk 與 7-day moving average
Current portfolio
相同速度在不同交通情境下不應得到相同風險。
先看真實駕駛資料的驗證,再看系統展示模型、特徵解釋與使用邊界。
正在讀取現有資料驗證…
AI 風險評分是決策輔助;以下界線同樣適用於網站、API 與報告。
目前實車資料量有限,部分長期資料由合成情境擴充。AI 風險評分屬決策輔助,不應單獨作為法律責任、裁罰、保費或保險詐欺認定依據。
資料在離開車輛前就簽章,並以後量子密碼加密;證據伺服器驗簽成功才寫入。上半部是 2024 年實車擷取實際使用的工具與流程,下半部是 DriveTrust 依現行標準重寫、可以現場竄改測試的封包驗證,以及斷線補傳、演算法套件與車上只讀政策。
每一段列出使用的工具,以及這一段保護了什麼。
ISO 15765-4(CAN 11-bit、500 kbps)。只送診斷查詢,不改寫車上的 ECU。
唯讀擷取輪詢 13 項 OBD-II 參數(車速、轉速、節氣門、進氣量、水溫等),以 VIN 向伺服器註冊車輛。
資料離車前就處理先用車機私鑰簽章證明來源,再以後量子 Kyber1024 加密保護內容。
來源可驗證、內容保密、可抵抗量子攻擊依車輛路由到獨立佇列;訊息寫入磁碟,伺服器忙碌時也不會遺失。
不遺失、可分流依加密方式解密,再用車機公鑰驗簽;驗簽失敗的訊息不入庫。
只收可驗證的資料每 10 筆建一棵 Merkle tree,Root 寫入私有鏈與公有鏈,區塊編號與雜湊回寫資料庫。
事後可查是否被改交給 DriveTrustTDX 同時同地車流 → AI 風險判斷 → 每筆紀錄 SHA-256 leaf → 每日 Merkle Root 上鏈 → RFC 3161 外部時間戳
當年在伺服器上完成的檢查,和今天任何人都能重做的檢查分開列出。
由證據保全伺服器執行。簽章與金鑰沒有隨資料匯出,所以本系統無法重新驗證這一步。
治理服務在解析後計算;雜湊配方沒有隨資料匯出,列為來源參考值,不當作驗證結果。
任何人都能用 OpenSSL 驗證 Root 清單的時間戳。
示範金鑰由公開標籤推導,任何人都能重跑:python scripts/build_secure_ingest_report.py --check
2024 年的設計方向不變;演算法改用之後才定案的標準,並補上自我檢查時發現的缺口。
| 項目 | 2024 實車擷取(v1) | 2026 DriveTrust(v2) | 為什麼 |
|---|---|---|---|
| 車機簽章 | Falcon(簽章約 0.7–1.3 KB) | ML-DSA-65(FIPS 204,3,309 B);FN-DSA(Falcon 的標準版)定案後可切回 | ML-DSA 已定案並內建於 OpenSSL 3.5 以上;FN-DSA 的 FIPS 206 尚未定案 |
| 金鑰封裝 | 2024/9/25 兩趟實車使用 Kyber1024(另可選 X25519Kyber768、NTRU) | 預設 X25519+ML-KEM-768 混合封裝,再以 AES-256-GCM 加密內容(FIPS 203;串接順序同 RFC 10024 的 X25519MLKEM768);白名單另有 P-384+ML-KEM-1024(Kyber1024 等級)與全類別 5 兩組,可依客戶需求切換 | Kyber 已標準化為 ML-KEM。Kyber 是金鑰封裝機制,標準用法是封裝一把對稱金鑰、再用 AEAD 加密內容。ML-KEM-768 約 AES-192 等級,與 TLS 的 X25519MLKEM768 相同;維持 Kyber1024 的 AES-256 等級要多付的封包大小見上方實測。NTRU 在 NIST 第三輪未獲選入 |
| 簽章範圍 | 對明文簽章,簽章與密文一起送出 | 對整個密封封包簽章;標頭同時是 AES-GCM 的附加資料 | 簽章不會隱藏被簽的內容:攔截者能用公鑰確認自己猜的車速對不對(見上方實驗) |
| 取得公鑰 | 啟動時經 RabbitMQ 互相交換 | 車機註冊時登錄公鑰,封包只帶金鑰 ID | 首次交換若被中間人替換公鑰,之後的加密與驗簽都會失守 |
| 私鑰保存 | pickle 檔 | 示範金鑰公開可重現;正式版放在車機安全元件或 TPM、伺服器放 HSM | 檔案金鑰可被複製;載入 pickle 也可能執行任意程式碼 |
| 重送防護 | 未列為檢查項目 | 每台車機保留最近 64 包的序號視窗:收過的拒收,斷線補傳照收並標記延遲,缺的號碼回報為缺口 | 攔下的封包原封不動重送,簽章與解密都會通過;只用固定時間窗又會把斷線後補傳的封包當成重送丟掉(見上方模擬) |
| 時間來源 | 時間戳記為 epoch 毫秒;另一個時間字串是台灣時間卻標成 Z(UTC),整理時另外校正 | 標頭寫明時間來源(GPS、NTP 或未校時 RTC);只有校時過的時鐘才檢查時間,未來時間拒收,超過 72 小時轉人工確認 | Raspberry Pi 4B 沒有內建電池供電的即時時鐘,開機沒網路時時間不可信;鑑識時要說得出每個時間從哪裡來 |
| 車機撤銷 | 未列為檢查項目 | 註冊表可撤銷車機金鑰;撤銷後送來的封包在第二道關卡拒收 | 車機遺失、被拆或疑似遭入侵時,舊金鑰必須立刻失效 |
| 演算法標示 | 啟動時人工選擇 | 標頭寫明演算法組合,伺服器只接受白名單上的三組,其他一律拒收 | 之後換演算法不必改協定(crypto agility),也防止被誘導降級到弱演算法 |
OBD 埠是 UN R155 附件 5 列出的攻擊途徑(第 18.3 項:經診斷存取操控車輛參數;11.3:惡意診斷訊息)。黑盒子送出任何 CAN frame 前,都先經過只讀白名單。
| 威脅情境 | 影響 | 控制措施 | 狀態 |
|---|---|---|---|
| 黑盒子被入侵,經 OBD 送出寫入、清碼或重置指令 | 車輛功能異常,影響行車安全 | 送出前只讀白名單:只允許 13 項參數的 Mode 01 查詢與註冊時讀 VIN | 已實作正式版移到韌體層 |
| 車機私鑰被複製,用來偽造資料 | 來源不可信 | 私鑰放安全元件;註冊表可撤銷,撤銷後的封包在第二關拒收 | 撤銷已實作安全元件規劃中 |
| 傳輸中竄改、重送或誘導降級 | 證據不可信 | 簽章涵蓋整個封包、標頭作為 AES-GCM 附加資料、序號視窗、套件白名單 | 已實作 |
| 斷線或緩衝區毀損造成掉資料 | 證據不完整卻沒人發現 | 依序補傳、延遲標記、缺號回報為缺口 | 已實作(模擬驗證) |
| 車機時鐘被調整 | 時間軸不可信 | 標示時間來源、拒收未來時間、保留伺服器接收時間,Root 清單另有 RFC 3161 時間戳 | 已實作 |
| 熄火後仍從 OBD 取電 | 電瓶耗盡,客戶拒用 | 偵測熄火(轉速為 0 且電壓下降)後休眠 | 正式版裝置 |
| 定位資料外洩 | 司機個資 | 傳輸加密、公開版 GPS 只留小數兩位、原始 GPS 有保存期限 | 已實作保存期限試辦前定案 |
依 ISO/SAE 21434 的威脅分析與風險評估(TARA)方式整理,威脅類別參考 UN R155 附件 5;本作品是概念驗證,沒有申請車輛型式認證。政策程式見 app/capture/obd_policy.py。
評審或客戶工程團隊需要重做時的清單。
| 環節 | 工具 | 規格與設定 |
|---|---|---|
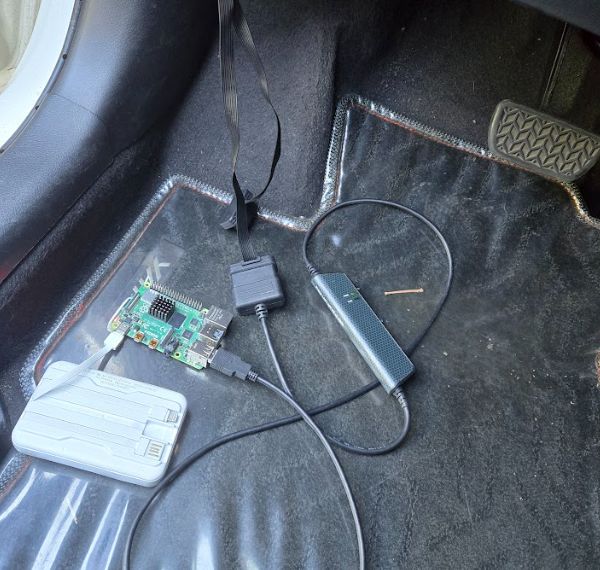
| OBD-II 介面 | Kvaser Leaf Light HS v2 OBDII | 高速 CAN(ISO 11898)介面,USB 接黑盒子;Python 以 Kvaser canlib 收發 CAN frame |
| OBD-II 介面 | ELM327 藍牙診斷器 | 車輛回報協定 ISO 15765-4(CAN 11-bit、500 kbps) |
| 黑盒子 | Raspberry Pi 4B | 執行擷取、簽章與加密程式;車載 ECU 模擬器用於上車前測試 |
| 擷取參數 | OBD-II Mode 01,13 項 PID | 0x04 引擎負荷、0x0C 轉速、0x0D 車速、0x10 進氣量、0x11 節氣門、0x44 當量比、0x49 油門踏板、0x31 清碼後里程、0x07 長期燃油修正、0x0F 進氣溫度、0x0B 歧管壓力、0x42 控制模組電壓、0x05 冷卻水溫 |
| 車輛註冊 | OBD-II Mode 09 PID 02(VIN) | 以 0x7DF 廣播請求,多幀回應以 ISO-TP 流量控制 frame 接續;伺服器依 VIN 建立佇列與資料集合 |
| 傳輸 | RabbitMQ、Docker Compose | AMQP;topic exchange 依車輛路由,佇列持久化;容器化部署 |
| 儲存 | MongoDB | 每台車一個集合;解析後批次寫入文字檔與資料庫 |
| 上鏈 | Ganache、TWCC 區塊鏈平台 | MerkleRootStorage 合約 storeMerkleRoot(bytes32);私有鏈與公有鏈組成雜湊鏈 |
公開版不含 VIN、裝置 ID 與任何真實金鑰;示範封包的 GPS 只保留小數兩位。完整流程與限制見 docs/SECURE_ACQUISITION_CHAIN.md。
以 Merkle Proof、每日 Root 與 Blockchain receipt 驗證資料錨定後的完整性。資料進入系統前的簽章與加密,見 實車資料接收鏈。
61-day calendar timeline
Daily Merkle Roots and read-only receipts
| 日期 | Leafs | 車輛 | 證據類型 | Root | 錨定 | 區塊 | 查看詳情 |
|---|---|---|---|---|---|---|---|
DriveTrust AI 如何把 OBD-II、TDX、AI 判斷與可驗證證據串成同一條決策鏈。
相同車速在不同道路與交通情境下可能代表不同風險。系統以完整行程做回溯風險評估,再保留可追溯的資料承諾。
目前模型判斷行程是否含風險代理標籤,並未建立未來事故的預測時間窗。2026/08–09 為展示情境,未來日期不代表已採集車況或事故預報。
查看現有資料驗證與失效檢查原始證據時間、道路情境與分析證據分層處理
時間基準:2026/08–09 僅為競賽情境時間;Historical TDX 查詢使用原始 OBD epoch 換算的 2024/09/25 台灣時間。只有通過時空門檻的資料才會標示 REAL TDX。
ISO/IEC 27037 是數位證據識別、蒐集、擷取與保全的國際指引。下表把 DriveTrust 每一段對到它的流程與要求,並標出在網站哪裡可以當場驗證。
| 27037 流程 | DriveTrust 怎麼做 | 在哪裡驗證 |
|---|---|---|
| 識別Identification | 以 VIN 註冊車機,每台車機一把簽章金鑰;每個事件綁定車輛、行程與模型版本 | |
| 蒐集Collection | 從 OBD-II 唯讀擷取;送出任何 CAN frame 前先過白名單,不寫入 ECU | |
| 擷取Acquisition | 資料離車前封裝:簽章、加密、序號與時間來源;伺服器 7 道關卡全過才入庫,延遲與缺口都留紀錄 | |
| 保全Preservation | 每筆紀錄 SHA-256 leaf → 每日 Merkle Root → 鏈上錨定;Root 清單另有 RFC 3161 時間戳 |
每道關卡的結果、拒收理由、延遲標記與缺口都寫入報告,可事後檢查。
同一份資料重跑,得到相同的 leaf 與 Merkle Root;品質關卡 scripts/check_all.sh。
示範金鑰由公開標籤推導,任何人都能用 build_secure_ingest_report.py --check 重現封包驗證。
每個設計決策附標準與期刊依據,見 Ingest 頁的演進表與下方研究對照。
電子簽章法 2024 年修正(立法院 4/30 三讀)後,由憑證機構簽發憑證的數位簽章具推定效力。DriveTrust 的示範金鑰是自產金鑰,所以目前定位為可驗證的輔助證據:任何人都能重算 Merkle Root、用 OpenSSL 驗證時間戳。正式版改由 PKI 為每台車機簽發憑證,並補上存取稽核紀錄(27037 第 6.1 節的保管鏈)。本頁不是法律意見,具體適用請律師確認。修法重點(理律)
不同資料只回答各自可被證明的研究問題
每個設計決策對照近期期刊研究:研究發現了什麼、DriveTrust 怎麼對應。點標題可開啟 DOI。
地區、標籤、情境與 REAL TDX 使用範圍
給客戶工程團隊的導入設計;數字是容量估算,不是實測。
VDLive 一次呼叫回傳整個城市、每分鐘更新。每個城市一個排程每分鐘抓一次並快取,所有車輛在本地配對:六個城市每天 8,640 次呼叫,車隊 50 台或 5 萬台都一樣。
尖峰每秒 1,000 筆、每天最多 8,640 萬筆樣本;行程結束才評分,每天約 1 萬次。Merkle 葉節點用行程承諾,每天約 1 萬個,幾秒算完。
事故太少,標籤來自兩位評審看影片標註(第三位裁決)與經授權的理賠結果,不用模型自己的警示或規則命中,避免循環。
套件版本鎖定,可靠性報告記錄驗證時的版本,API 回報執行環境是否一致;每週看特徵漂移與每百台警示數,每月看校準,每季或漂移時重訓並保留回滾。
配對下一步:只取與行進方向相同的偵測器車道、軌跡先貼合路段再找偵測器。品質關卡 scripts/check_all.sh;部署映像 Dockerfile。細節見 docs/PRODUCTION_ARCHITECTURE.md。
試辦前的資料治理設計;正式導入前需經法務與勞資會議確認,本頁不是法律意見。
OBD 車速、轉速、油門、時間與 GPS。不需要車內攝影機或錄音,這是刻意的設計:成本較低,也較少侵入司機隱私。
依個資法第 8 條,在蒐集前以書面告知目的、資料類別、利用期間、地區、對象、方式與當事人權利;以契約或書面同意作為蒐集依據(第 19 條)。
公開版 GPS 最多保留小數兩位,不含 VIN 與裝置 ID。試辦草案:原始 GPS 保存 90 天;被申訴或理賠中的事件保存到結案。每日 Root 只含雜湊值,刪除原始資料不影響驗證其他紀錄。
車隊主管只看所屬車輛,保險只看經車隊授權的事件,司機看得到自己的全部紀錄與分數依據。依角色控管的帳號權限列為試辦前必須完成的項目。
AI 分數不用於自動懲處、扣薪或單獨裁罰;當事人可依個資法第 3 條請求查詢、閱覽、製給複製本、補充或更正、停止利用與刪除。細節見 docs/PRIVACY_AND_DRIVER_RIGHTS.md。
競賽規定須說明外部資料、軟體與工具的來源及授權;以下為本作品實際使用的項目。
| 類別 | 項目 | 用途 | 授權/條款 |
|---|---|---|---|
| 資料/API | 交通部 TDX 運輸資料流通服務(Historical Road Traffic v2 VD) | 實車 OBD 的道路情境時空配對 | TDX 平臺服務條款;憑證僅存於後端,公開版只含彙總結果 |
| 資料 | UAH-DriveSet(Romera, Bergasa & Arroyo, IEEE ITSC 2016) | 外部真實資料基準(Leave-One-Driver-Out);取樣頻率檢查 | UAH-DriveSet 授權:非商業、須引用、不得散布原始資料;僅公開彙總指標 |
| 資料 | POLIDriving(Marcillo et al., 2024) | 外部參考標籤基準,不併入公開分數 | MIT |
| 資料 | KIT Automotive OBD-II(Marc Weber / KIT) | OBD 欄位結構穩健性檢查 | CC BY 4.0 |
| 軟體 | scikit-learn、pandas、NumPy、joblib | 特徵工程、模型訓練與評估 | BSD-3-Clause |
| 軟體 | XGBoost(選用) | 主模型候選;無 OpenMP 時改用 HistGradientBoosting | Apache-2.0 |
| 軟體 | SHAP | XGBoost 主模型時的事件解釋;目前 HistGradientBoosting 改用 local ablation | MIT |
| 軟體 | FastAPI、Uvicorn、HTTPX、pytest | Full Mode API、測試 | MIT(FastAPI、pytest)、BSD-3-Clause(Uvicorn、HTTPX) |
| 工具 | Ganache、Solidity 編譯器 | 本地 PoC 鏈與 Merkle Root 合約 | MIT(Ganache)、GPL-3.0(solc 編譯器,不涵蓋編譯產物);合約本身為 MIT |
| 硬體(實車擷取) | Kvaser Leaf Light HS v2 OBDII、ELM327 藍牙診斷器、Raspberry Pi 4B、車載 ECU 模擬器 | 2024 年實車 OBD-II 擷取與黑盒子 | 硬體產品,依各原廠使用條款 |
| 軟體(實車擷取) | Kvaser canlib Python 套件、RabbitMQ、Docker Compose、MongoDB Community | CAN 收發、訊息佇列、容器部署、證據保全資料庫(2024) | MIT(canlib)、MPL-2.0(RabbitMQ)、Apache-2.0(Docker Compose)、SSPL(MongoDB Community);未隨本作品散布 |
| 密碼學(2024) | Falcon 參考實作(falcon.py)、Kyber1024(實車行程使用)與 NTRU 的 Python 實作、X25519Kyber768+AES-256-GCM | 黑盒子簽章與後量子加密 | MIT(falcon.py);其餘依原專案授權,未隨本作品散布 |
| 密碼學(v2) | pyca/cryptography(OpenSSL 後端) | ML-DSA-65/87、ML-KEM-768/1024、X25519、P-384、HKDF、AES-256-GCM 封包驗證 | Apache-2.0 或 BSD-3-Clause(cryptography);OpenSSL 為 Apache-2.0 |
| 服務 | 台智雲(TWSC)TWCC 區塊鏈平台即服務(BaaS) | 2024 年 Merkle Root 公有鏈錨定 | 台智雲服務條款 |
| 服務 | FreeTSA.org(RFC 3161 時間戳)、OpenSSL | Daily Root 清單的外部時間戳與驗證 | 依 FreeTSA.org 網站條款(免費服務);OpenSSL 為 Apache-2.0 |
| 工具 | Cloudflare Pages、Wrangler | 公開 Demo 部署 | Cloudflare 服務條款;Wrangler 為 MIT 或 Apache-2.0 |
| 字型/圖示 | 作業系統內建字型;介面圖示為內嵌 SVG | 介面呈現 | 未引用第三方圖示庫或網路字型,不散布字型檔 |
生成式 AI 使用揭露:開發與文件整理過程使用 ChatGPT、OpenAI Codex 與 Claude 輔助程式撰寫、除錯、介面開發與文字整理;系統需求、資料選用、實驗設計、模型評估與結果判讀由參賽者負責,所有產出均經實際測試與人工審核。
來源類型在模型、事件與證據頁一致揭露
目前為 Synthetic-assisted PoC。Risk Score 僅供決策輔助,不應單獨作為法律責任、交通裁罰、保費、拒賠或詐欺認定依據。
調整篩選條件或重新整理資料。